Shadow AI en Service Providers: el riesgo invisible que puede comprometer la confianza de tus clientes
En resumen
Cuando un equipo utiliza Inteligencia Artificial sin reglas claras, una tarea cotidiana puede exponer información confidencial y comprometer la confianza de varios clientes. Analizamos el riesgo del *Shadow AI* para los Service Providers y las decisiones necesarias para gobernarlo.
¿Qué vas a aprender en este artículo?
- 01El “AnalfAIbeta”: usar IA sin comprender el riesgo
- 02La cadena de suministro ya es un frente de riesgo de IA
- 03Por qué el riesgo se multiplica en un Service Provider
- 04Prohibir la IA no resuelve el problema
- 05De proveedor tecnológico a socio confiable
La confianza es uno de los activos más importantes de un proveedor de servicios. Cada cliente que delega una parte de su operación también comparte acceso a procesos, infraestructura, sistemas y, con frecuencia, información sensible.
Por eso, el riesgo de la Inteligencia Artificial no comienza necesariamente con un ataque sofisticado. Puede empezar con una acción cotidiana: una persona copia una base de datos, un contrato o un reporte financiero en una herramienta pública de IA para resumirlo, analizarlo o preparar una presentación más rápido.
La intención es mejorar la productividad. El resultado puede ser la exposición de información de un tercero sin autorización, trazabilidad ni controles.
Para un Service Provider, este problema tiene una dimensión adicional: una mala práctica interna puede afectar simultáneamente la confianza de varios clientes.
El “AnalfAIbeta”: usar IA sin comprender el riesgo
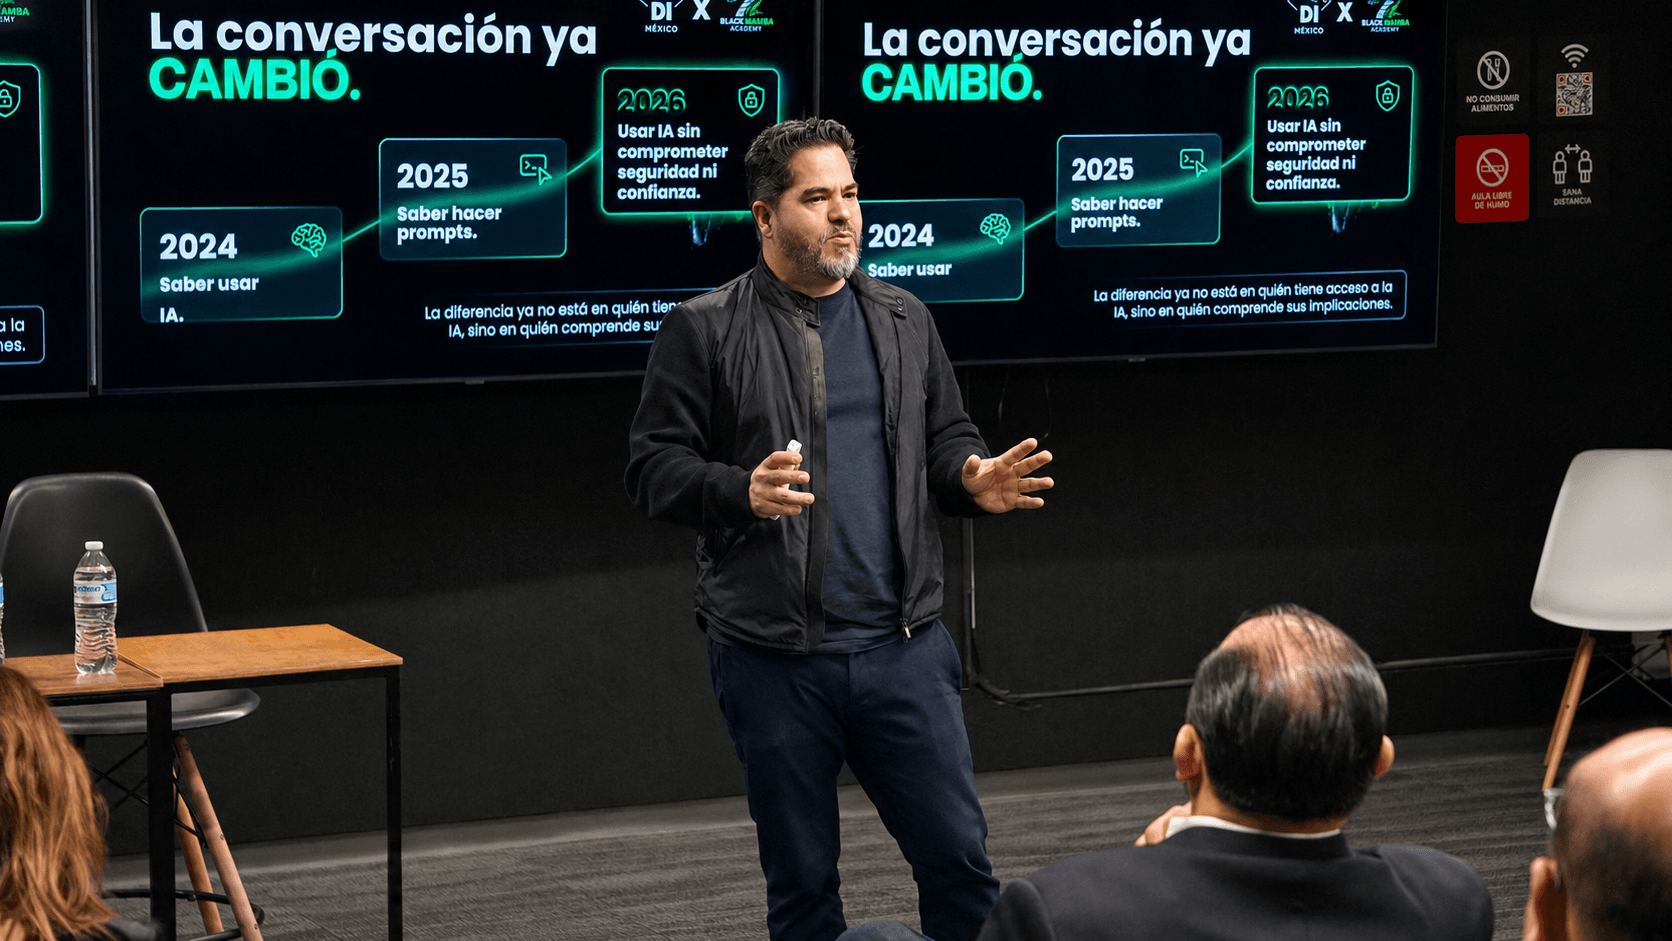
Miguel Alegre, CEO de ISDI México, propone el término “AnalfAIbeta” para describir a un profesional que utiliza Inteligencia Artificial sin comprender suficientemente sus implicaciones en cuatro dimensiones críticas:
- •Seguridad: qué información puede quedar expuesta y quién podría acceder a ella.
- •Privacidad: si existen datos personales, confidenciales o de terceros dentro del prompt o de los archivos.
- •Cumplimiento: qué obligaciones contractuales, normativas y operativas se activan.
- •Confianza: cómo respondería un cliente si supiera dónde y cómo se está procesando su información.
El problema no es que el equipo utilice IA. El problema aparece cuando lo hace fuera de la visibilidad de la organización, con herramientas no autorizadas o sin criterios para distinguir qué información puede compartirse.
Ese uso no gobernado se conoce como Shadow AI.
La cadena de suministro ya es un frente de riesgo de IA
El Cost of a Data Breach Report 2025 de IBM, basado en brechas sufridas por 600 organizaciones entre marzo de 2024 y febrero de 2025, muestra la dimensión del problema:
- •63% de las organizaciones estudiadas carecía de políticas de gobernanza para gestionar la IA o detectar Shadow AI.
- •20% reportó un incidente de seguridad relacionado con el uso de IA no autorizada.
- •Entre las organizaciones que registraron incidentes en modelos o aplicaciones de IA, la cadena de suministro fue la causa más común, con 30%. Esta categoría incluye aplicaciones, APIs y plug-ins comprometidos.
- •Las organizaciones con niveles altos de Shadow AI registraron, en promedio, USD 670,000 adicionales en el costo de una brecha frente a aquellas con un nivel bajo o inexistente.
Estas cifras no significan que toda herramienta de IA provoque una filtración. Sí muestran que la adopción está avanzando más rápido que la capacidad de muchas organizaciones para verla, gobernarla y protegerla.
El perfil de IA generativa del marco de gestión de riesgos de NIST insiste precisamente en incorporar la confiabilidad y la gestión de riesgos durante el diseño, desarrollo, uso y evaluación de los sistemas de IA.
Por qué el riesgo se multiplica en un Service Provider
Un proveedor no trabaja únicamente con sus propios activos. Opera dentro de una red de relaciones y dependencias:
- •Recibe información comercial o técnica de sus clientes.
- •Accede a plataformas, credenciales, infraestructura o procesos críticos.
- •Conecta aplicaciones, APIs, proveedores de nube y herramientas de terceros.
- •Replica métodos de trabajo entre distintas cuentas.
- •Responde ante acuerdos de confidencialidad, niveles de servicio y obligaciones de protección de datos.
Por eso, una decisión aparentemente individual —subir un archivo a una IA pública, conectar un plug-in o utilizar una aplicación sin autorización— puede propagarse por toda la cadena.
Además, cuando un incidente afecta datos de clientes, la conversación deja de ser exclusivamente tecnológica. Intervienen dirección, legal, cumplimiento, finanzas, comunicación y continuidad operativa.
El proveedor debe explicar qué ocurrió, qué información estuvo involucrada, qué controles fallaron y cómo evitará que vuelva a suceder.
La confianza que tomó años construir puede ponerse en duda en cuestión de horas.
Prohibir la IA no resuelve el problema
Bloquear indiscriminadamente las herramientas puede empujar su uso hacia canales todavía menos visibles. La respuesta más sólida combina reglas, tecnología, formación y capacidad de reacción.
Un punto de partida ejecutivo puede resumirse en seis decisiones:
- •
Hacer visible el uso real. Identificar qué herramientas, modelos, plug-ins y automatizaciones utiliza cada equipo.
- •
Clasificar la información. Definir qué datos pueden procesarse, cuáles requieren anonimización y cuáles nunca deben salir de entornos controlados.
- •
Autorizar herramientas y casos de uso. Establecer una lista clara de soluciones aprobadas, responsables y finalidades permitidas.
- •
Aplicar controles de acceso y trazabilidad. Saber quién utiliza cada sistema, con qué información y bajo qué condiciones.
- •
Formar al equipo por función. Dirección, tecnología, legal y operaciones no enfrentan el mismo riesgo ni necesitan tomar las mismas decisiones.
- •
Preparar la respuesta. Probar protocolos, responsabilidades y comunicación antes de que ocurra un incidente real.
La gobernanza de IA no debe reducirse a una política que nadie lee. Tiene que convertirse en un criterio cotidiano de trabajo.
De proveedor tecnológico a socio confiable
La ciberseguridad puede parecer una barrera cuando se evalúa únicamente como costo o cumplimiento. Para un Service Provider, también puede convertirse en una ventaja comercial.
Un proveedor capaz de explicar cómo protege los datos, cómo gobierna el uso de IA, cómo evalúa a terceros y cómo responde ante una crisis ofrece algo que sus clientes valoran cada vez más:
Capacidad de innovar sin transferirles un riesgo invisible.
Esa capacidad no se compra con una sola herramienta. Se construye mediante procesos, controles y personas preparadas para decidir.
8.º Foro Service Providers + IA
El miércoles 29 de julio de 2026, ADMAIORA México y Haiku-IT reunirán a líderes, Service Providers, Telcos, MSSPs, vendors, CIOs, CTOs y decisores empresariales para conversar sobre ciberseguridad, datos y escalabilidad en la era de la IA.
La agenda contempla una conversación sobre el costo y el valor de la ciberseguridad, un panel con voces de Telco, MSSP, vendors y academia, un espacio de preguntas ejecutivas y conversaciones uno a uno.
Fecha: miércoles 29 de julio de 2026
Horario: 11:00 a 14:15 h
Sede: Casona ISDI México · Marsella 45, Col. Juárez, CDMX
Organizan: ADMAIORA México + Haiku-IT
Participación de ISDI México: sede aliada
Acceso: gratuito, sujeto a aprobación y disponibilidad de cupo
👉 Solicita tu registro en admaioramx.com/telco
Fuentes
Equipo Editorial ISDI México
¿Tu equipo necesita estas competencias?
Diseñamos programas a la medida de tu organización. Desde talleres de IA de 8 horas hasta transformaciones de 6 meses con certificación.